
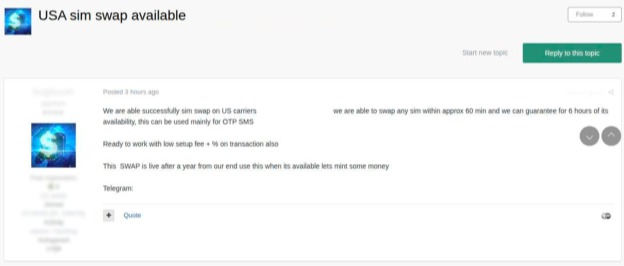
En los foros de la Dark Web se ofrecen servicios de duplicado de tarjetas SIM (también conocido como SIM swapping) por tan solo 300 dólares. Este ataque de ingeniería social secuestra el número de la víctima, lo que da acceso a los códigos de autenticación por SMS y los restablecimientos de contraseña. A partir de ahí, si se usa la autentificación por mensaje de texto para las cuentas financieras y los monederos de criptomonedas, te los pueden vaciar en cuestión de minutos.
El ataque suele producirse a plena luz del día: los atacantes pueden llamar a un operador de telefonía móvil y solicitar que el número de la víctima se transfiera a su tarjeta SIM. No es complicado y su éxito depende principalmente de la capacidad del criminal para recabar suficiente información de antemano.
Sin embargo, los delincuentes que quieren duplicar una tarjeta SIM no tienen por qué hacerlo ellos mismos, pueden recurrir a profesionales que ofrecen este tipo de servicios en la Web Oscura. Anunciado como un servicio profesional, la duplicación fraudulenta de una sola tarjeta SIM con todos sus metadatos cuesta a partir de esos 300 dólares, pero “un completo” ronda entre los 1.000 y 1.300 dólares por intercambio, según los datos recopilados y analizados por el NordLayer Intelligence, servicio de NordStellar basada en su herramienta de monitorización de la Dark Web.
La tarjeta SIM en sí es uno de los artículos más baratos del mercado. Una tarjeta SIM robada o anónima puede venderse por un precio que oscila entre los 2 y los 20 dólares. En los foros de hackers de la Web Oscura se habla mucho de las tarjetas SIM. Durante el último año, se registraron más de 1.150 menciones a estas tarjetas y más de 400 al SIM swapping, y el número de menciones a este tipo de estafas se ha multiplicado por cuatro aproximadamente.
Sin embargo, ese precio tan bajo engaña. Los servicios de duplicación fraudulenta de tarjetas SIM se venden cada vez más no como un servicio independiente, sino en paquetes que incluyen datos de identidad robados (que en inglés se conoce como «fullz»), un ‘documento de identidad con selfie’ que a menudo te piden en los registros y reclamaciones vía web en operativas bancarias, seguros o alquileres de vehículos. Se trata de paquetes ya preparados y diseñados para lograr un control total de las cuentas de la víctima.
“Antes, el ataque se centraba únicamente en suplantar la SIM, pero ahora es más complejo. Los delincuentes venden todo lo necesario para hacerse pasar por ti, es decir, cuando te duplican el número, es mucho más probable que tu identidad y el acceso a tu cuenta bancaria acaben en manos del mismo comprador”, afirma Matas Cenys, director de producto de Saily en NordVPN, desarrollador de una app eSIM de viajes.
Las conversaciones y debates en los foros clandestinos ponen de manifiesto que el SIM swapping no se limita a un solo país ni a un único operador. Los hackers aprovechan las vulnerabilidades de varios proveedores y presumen de su capacidad para suplantar cualquier tarjeta SIM en cualquier país. El conjunto de datos revela que diferentes operadores pueden figurar de forma explícita, junto con listas de precios, mientras que los paquetes de servicio completo que incluyen el control total del dispositivo se anuncian por un precio de hasta 2.000 dólares.
Protocolos de seguridad y la huella digital de la víctima chocan entre sí
Los protocolos de seguridad avanzados que han aplicado los operadores de telecomunicaciones están haciendo que el duplicado o la suplantación de tarjetas SIM sea cada vez más difícil de llevar a cabo. Sin embargo, los ataques de ingeniería social suelen encontrar brechas en el sistema; por ejemplo, pueden intentar aprovechar vulnerabilidades internas, como buscar a un empleado deshonesto al que sobornar.
Al mismo tiempo, el ataque solo tiene éxito si el atacante logra convencer a la empresa de telecomunicaciones de que la identidad falsa es real. La extracción de datos usando inteligencia artificial permite a los atacantes recopilar el historial digital de una víctima en cuestión de segundos. Cuando las víctimas publican en tiempo real, los atacantes pueden incluso cotejar esas marcas de tiempo con los registros de la empresa de telecomunicaciones, lo que facilita enormemente la suplantación de identidad.
Cómo proteger tu identidad y tus cuentas
“Hoy, en la Dark Web se venden tarjetas SIM falsificadas. Si eres víctima de este tipo de estafa, es muy probable que te vacíen las cuentas bancarias en cuestión de minutos. Estos servicios son ahora baratos, rápidos y, cada vez más, se comercializan en forma de paquetes ya preparados para hacerse totalmente con las cuentas de las víctimas”, señala a su vez Gabriele Gecaite, responsable de Relaciones Públicas en NordSec.
Para protegerte contra la duplicación fraudulenta de tarjetas SIM, Cenys ofrece algunos consejos:
-
Usa la autenticación multifactor. Evita la autenticación por SMS. Las aplicaciones de autenticación o las llaves de seguridad físicas ofrecen una mayor protección. Los operadores también pueden activar el bloqueo de portabilidad y aplicar controles de identidad estrictos para las transferencias de números.
-
Si sospechas que has sido víctima de un ataque, acude a la tienda de tu operador de telefonía. Esta es la forma más sencilla y fiable de demostrar tu identidad y detener el ataque.
-
Ten cuidado con lo que compartes en las redes sociales, sobre todo cuando viajas. Los delincuentes pueden usar la información sobre tus viajes para convencer a las compañías de telefonía móvil de que no puedes acudir a sus oficinas.
-
Adopta buenas prácticas de ciberseguridad. Evita hacer abrir enlaces sospechosos, desconfía de las solicitudes urgentes, usa el sentido común y no reutilices las contraseñas.
Metodología
NordStellar analizó datos de la Dark Web procedentes tanto de foros delictivos como de canales de Telegram. Los datos se recopilaron entre agosto de 2025 y agosto de 2026. Se eliminaron todas las publicaciones duplicadas, y cada publicación debía mencionar el término “SIM”, de modo que las republicaciones (Reposts) y los nombres de los canales no inflaran las cifras.
Las cifras se muestran como porcentaje del total de la actividad en la Dark Web, y no como volumen bruto, ya que los datos observados aumentaron considerablemente a lo largo del año. Solo se tuvieron en cuenta los precios en los que aparecía una moneda junto a una cifra y se convirtieron a dólares estadounidenses, empleando la media para que unas pocas cifras extremas no distorsionaran el resultado. Las publicaciones son las propias conversaciones de los delincuentes. Los precios son los anunciados y no los confirmados.
Con este informe, Saily pone de relieve los peligros del uso de SIM tradicionales y aboga por una aplicación eSIM asequible con funciones únicas de seguridad que ayuda a las personas a tener una conexión a internet móvil en más de 200 destinos totalmente segura.